

仕様を
可視化
SBOMを
生成
リスクを
診断
対応判断を
支援

システム仕様の可視化に加え、ソースコードからSBOMを生成し、脆弱性・ライセンス・EOLなどのリスクを診断。構成を「知る」だけでなく、リスクを把握し、対応判断につなげます。
仕様を
可視化
SBOMを
生成
リスクを
診断
対応判断を
支援

AIの進化で、攻撃コード生成や脆弱性発見が高速化。単発の脆弱性診断だけでは、迅速な対応が難しくなっています。

米国CISAの最新ガイドラインや欧州の「EUサイバーレジリエンス法(CRA)」など、国内外の法規制やセキュリティガイドラインへの準拠と、タイムリーな運用が求められています。

複雑化したシステムには未管理のライブラリや潜在リスクが存在。手作業での構成把握やSBOM作成には限界があります。

複雑な依存関係や構成要素の把握は難しく、手作業ではリスクの抜け漏れが発生しやすい。
システムの全体像が見えないため、脆弱性発見時もその場しのぎの対応にとどまり、中長期的なセキュリティ対策を検討しづらい。
リスクへの最適な対応策(局所対応/根本刷新)を状況に応じて判断するための評価軸が不足。
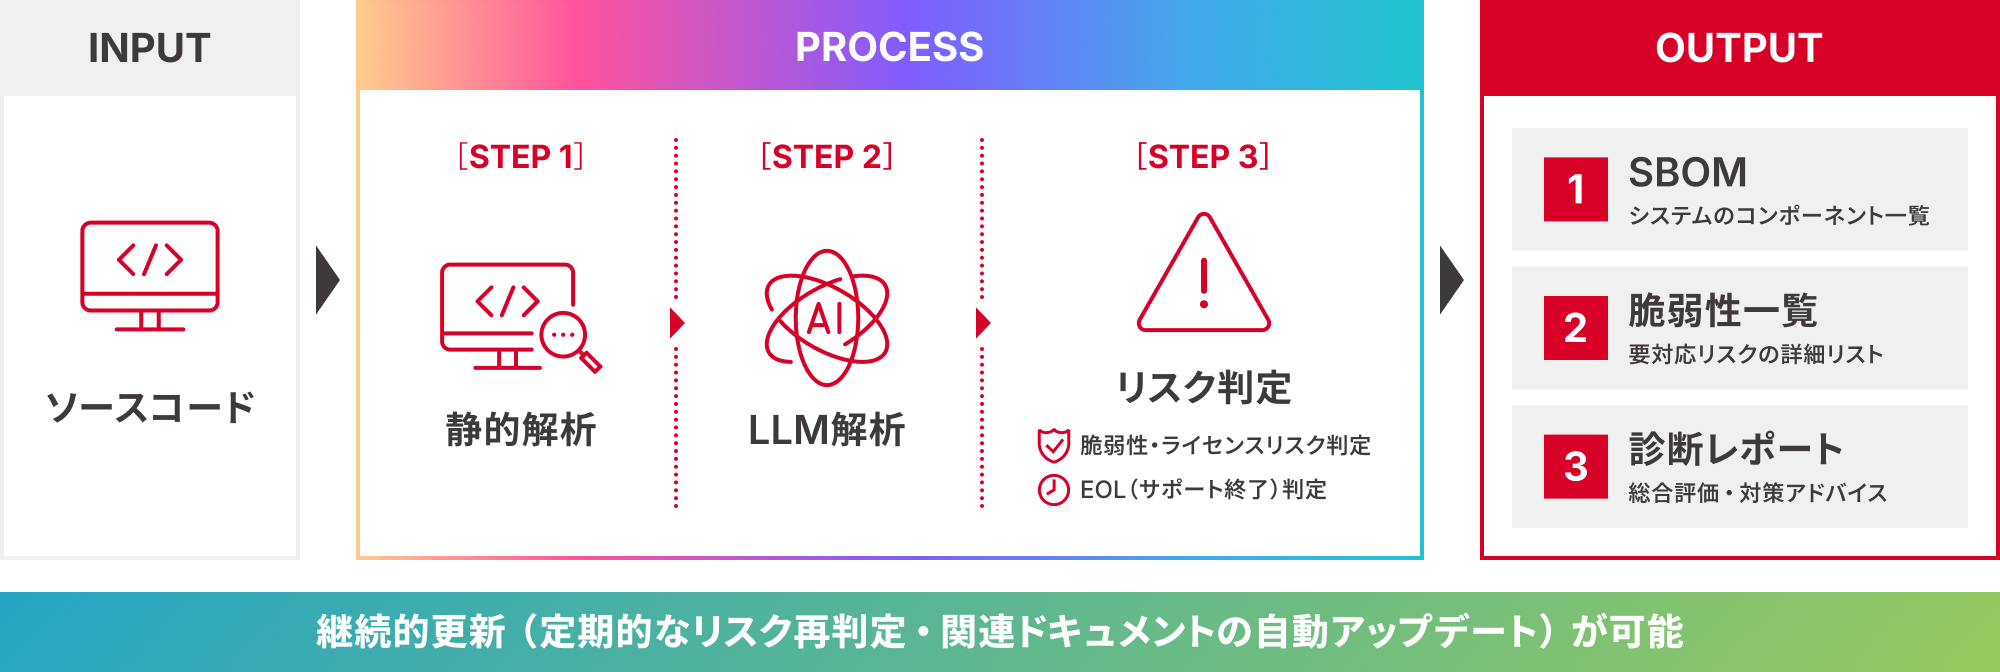
静的解析×LLM解析を経て、ソースコードからソフトウェア構成要素・依存関係・潜在リスクを多角的に把握・レポート化。
CISA最新基準「2026 Minimum Elements for a Software Bill of Materials」に準拠した出力とダッシュボード管理を提供します。

システムのコンポーネント一覧

要対応リスクの詳細リスト

総合評価・対策アドバイス
構成・脆弱性・診断結果を
継続的に把握できます。
静的解析×LLM解析を経て、ソースコードからソフトウェア構成要素・依存関係・潜在リスクを多角的に把握・レポート化。
CISA最新基準「2026 Minimum Elements for a Software Bill of Materials」に準拠した出力とダッシュボード管理を提供します。
システムのコンポーネント一覧
要対応リスクの詳細リスト
総合評価・対策アドバイス
構成・脆弱性・診断結果を
継続的に把握できます。
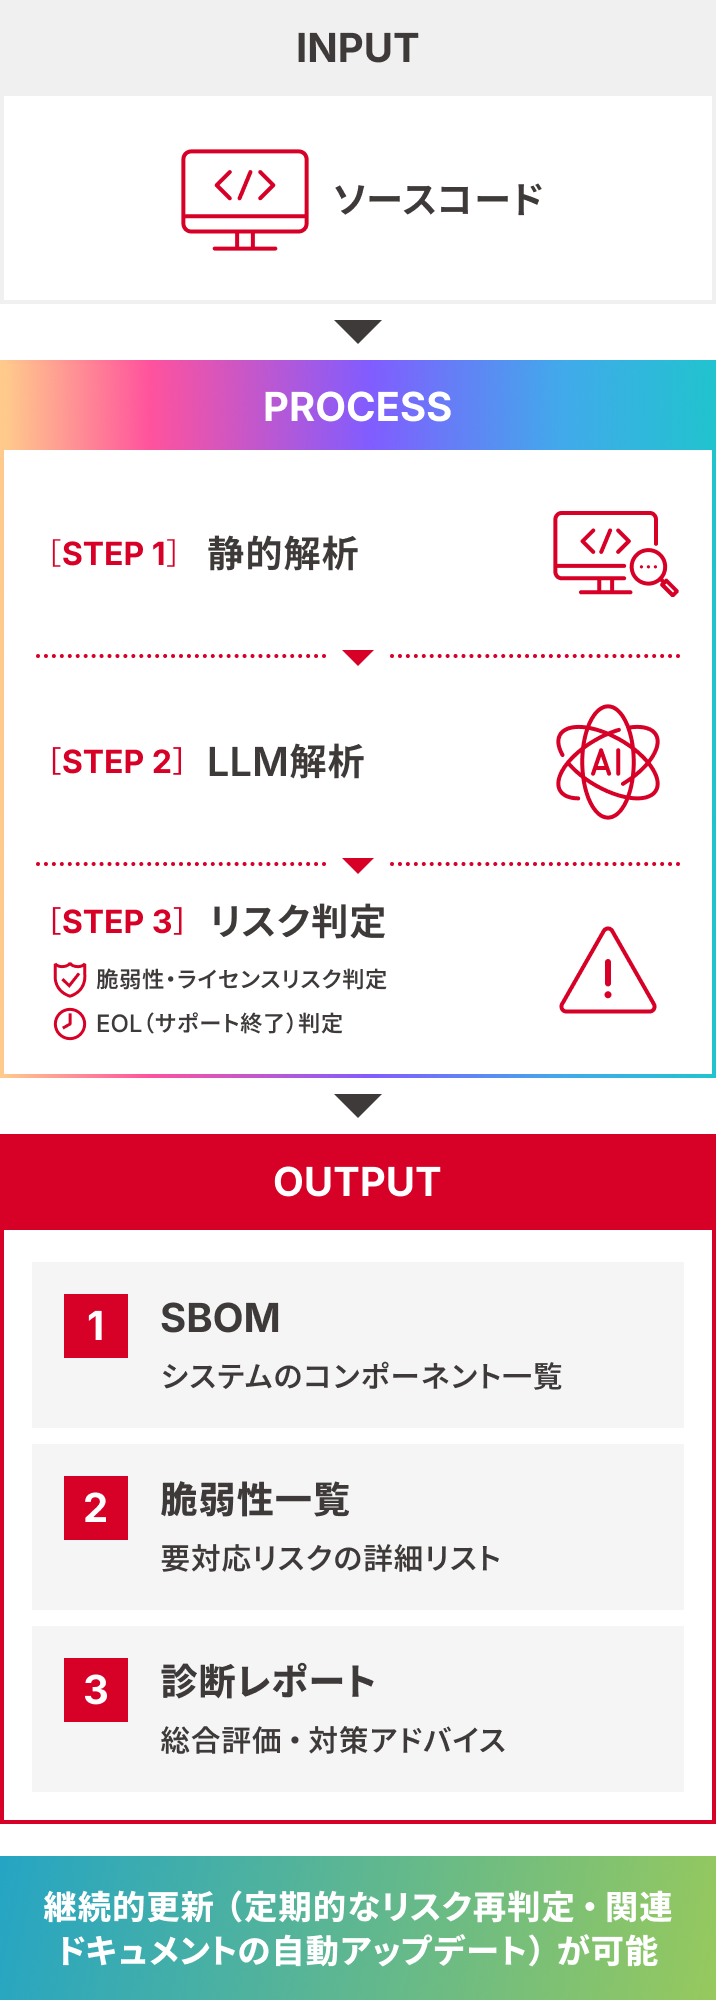


依存関係の調査や脆弱性チェックを自動化。隠れた脆弱性やリスクの洗い出しから、優先順位付け、対策のアドバイスまでを提供し、迅速な意思決定とパッチ適用を支援します。


単発調査から常時モニタリングまで、自社に合った運用を選択。国内外の規制に対応したガバナンス体制構築を後押しします。


構造とリスクを可視化し、局所的なパッチ対応からシステム刷新まで、最適なアプローチの選択を支援します。
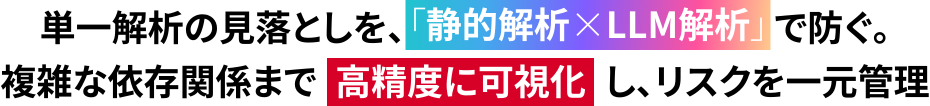
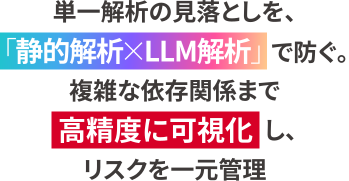
静的解析×LLM解析による高精度な可視化で、
ソフトウェアサプライチェーンリスク対策と継続的なガバナンス構築を実現します。
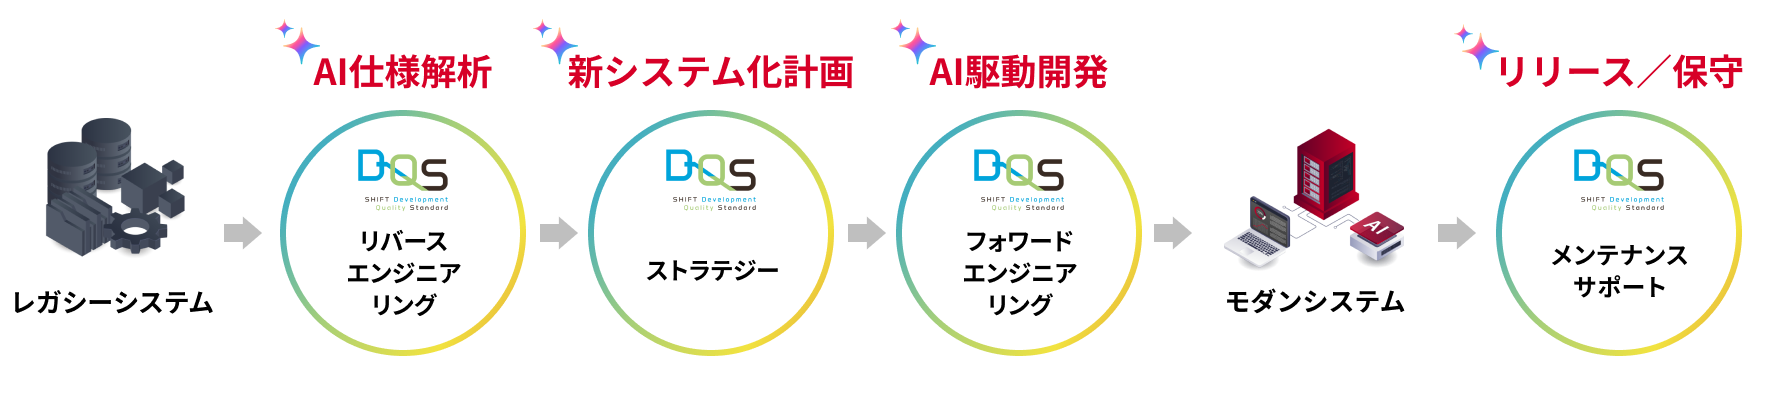
SHIFTのAIモダナイゼーションサービスは、独自フレームワーク「SHIFT DQS」とAIで既存システムの資産価値を最大化。
システムの可視化、戦略策定、開発、運用・保守の各プロセスを一貫して支援し、生産性と付加価値を向上させます。
SHIFTのAIモダナイゼーションサービスは、独自フレームワーク「SHIFT DQS」とAIで既存システムの資産価値を最大化。
システムの可視化、戦略策定、開発、運用・保守の各プロセスを一貫して支援し、生産性と付加価値を向上させます。
AI仕様解析を用いた可視化支援「SHIFT DQS for リバースエンジニアリング」と、
AI駆動開発支援「SHIFT DQS for フォワードエンジニアリング」を併用することで、
効果的かつスムーズなシステム刷新を実現します。
AI仕様解析を用いた可視化支援「SHIFT DQS for リバースエンジニアリング」と、AI駆動開発支援「SHIFT DQS for フォワードエンジニアリング」を併用することで、効果的かつスムーズなシステム刷新を実現します。

まずはお気軽に課題をご相談ください。
AIの専門家集団であるSHIFTがお客様の売上を最大化する最適なご提案をします。
Copyright SHIFT Inc., All Rights Reserved.


