きめ細やかで高品質な
官公庁向けサービス
きめ細やかで高品質な
官公庁向けサービス
各省庁では統一基準群に基づく脆弱性診断の実施が求められていますが、診断を担う専門人材の不足に加え、是正内容の妥当性判断や複数ベンダーにまたがる進捗管理が大きな負担となっています。
 |
サービス概要 |
AWS Security AgentとAmazon Bedrockを活用し、AIによる高度な脆弱性検知とSHIFT専門技術者による評価を組み合わせることで、効率性と精度を両立したセキュリティ診断を提供します。AIが検出したリスクを第三者の専門家が検証することで、実践的な対策につながる診断を実現します。
① AIによる脆弱性・攻撃経路の検知
AWS Security Agentが、AIによる自律的なセキュリティオペレーションを通じて、攻撃者視点での侵入経路や脆弱性を検出します。
② ソースコードの高度な解析支援
Amazon Bedrockを活用し、ソースコードの意味理解や推論を実施。従来のルールベース検査では見つけにくいリスクの特定を支援します。
③ 専門技術者による評価・判定
SHIFTの専門技術者がAIの検出結果を分析・評価し、誤検知を排除したうえで、対策につながる診断結果を提供します。
|
サービスの特長 |
 |
脆弱性診断等の実施支援 |
DS-221に準拠した診断計画の策定から、静的ソースコード診断(SAST)を中心とした脆弱性診断の実施、結果分析、報告までを一気通貫で支援します。CVSSに基づくリスク分析により対策の優先度を明確化し、府内各部門やCISO向けの報告資料作成も支援。豊富な診断実績と専門体制を活かし、高品質かつ迅速な診断を提供します。
 |
ベンダー是正の検収支援 |
ベンダーが提示する脆弱性の改修方針について、恒久対策や代替統制が根本原因に対応しているかを技術的に評価します。さらに、第三者による再診断を通じて是正完了を確認し、デグレードや類似箇所への影響も検証。是正の妥当性を客観的に判断し、セキュリティリスクの低減を支援します。
 |
継続的な脆弱性管理支援 |
継続的な脆弱性管理を実現するため、リリースや改修時の随時診断に加え、公開資産やOSSを対象としたASMによる継続監視を実施します。また、DS-200に準拠した調達要件の整備や、担当者・ベンダー向け研修を通じて組織全体のセキュリティレベル向上を支援し、脆弱性管理の定着を促進します。
|
お役立ち資料 |
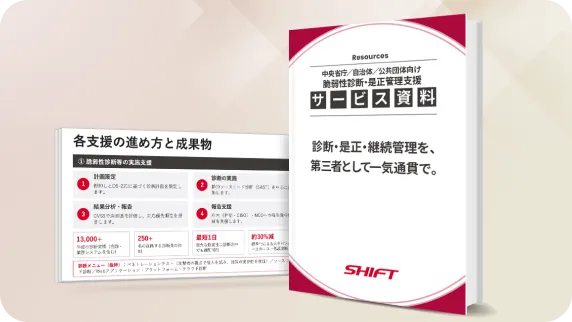
公共向け第三者セキュリティ診断サービスのご紹介
統一基準群により各省庁に脆弱性診断の実施が義務付けられる中、SHIFTは構築ベンダーから独立した第三者として、診断の実施・是正の検収・継続的な管理を一気通貫で支援します。
公共向けに最適化した支援内容や進め方、成果物などをご紹介します。

脆弱性診断ガイド(PDF版)
「脆弱性診断の進め⽅がわからない」「社内でどのように脆弱性診断を検討すればよいかわからない」といった声にお応えする「脆弱性診断ガイド」です。
脆弱性診断に関する情報や組織内で決めておくべき事項などをまとめています。
脆弱性診断ガイド(Word版)
「脆弱性診断の進め⽅がわからない」「社内でどのように脆弱性診断を検討すればよいかわからない」といった声にお応えする「脆弱性診断ガイド」です。
脆弱性診断に関する情報や組織内で決めておくべき事項などをまとめています。
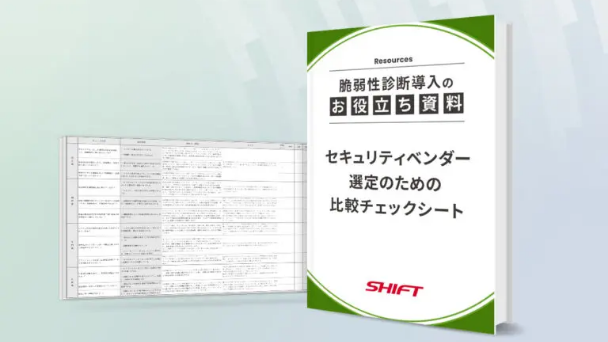
セキュリティベンダー選定のための比較チェックシート
脆弱性診断サービスの導入にあたり、数あるセキュリティベンダーの中から最適なベンダーを選定するためには豊富な知見が必要です。
SHIFTは、重要な観点を押さえたチェックシートを提供し、ソフトウェアテストベンダーの選定を支援します。最適なパートナー選びにご利用ください。
専門家が状況に応じて適切なサービスをご提案します
0120-142-117
受付時間 平日9:00〜18:00
※ フリーダイヤルをご利用できない場合はTEL 03-6809-2979におかけください。


株式会社SHIFT
〒106-0041 東京都港区麻布台1-3-1 麻布台ヒルズ 森JPタワー
Copyright SHIFT Inc., All Rights Reserved.
株式会社SHIFT
〒106-0041 東京都港区麻布台1-3-1 麻布台ヒルズ 森JPタワー
Copyright SHIFT Inc., All Rights Reserved.